Vulnerabilidades críticas en Java SE y OpenJDK. Bienvenida #Java4Shell (CVE-2026-114938)
Oracle se prepara para publicar parches de seguridad para 11 vulnerabilidades en Java SE el martes 17 de noviembre de 2026. Todas ellas pueden ser explotadas de forma remota y sin necesidad de autenticación. Paralelamente, han surgido informes sobre una vulnerabilidad potencialmente crítica de ejecución remota de código (RCE) que afecta a OpenJDK.
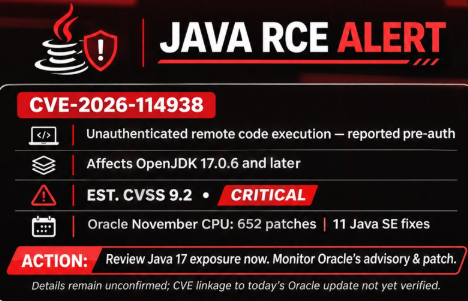
Según el aviso de seguridad anticipado de Oracle, las 11 vulnerabilidades presentan una puntuación de gravedad máxima de 8,1 en la escala CVSS 3.1. La empresa aún no ha revelado sus identificadores CVE, los componentes afectados ni las consecuencias específicas de su explotación.
La vulnerabilidad independiente en OpenJDK 17.0.6+, registrada como CVE-2026-114938 (9,2) y afecta a OpenJDK 17.0.6 y versiones posteriores. No obstante, estos detalles aún no han sido confirmados, y no existen pruebas de que este fallo forme parte de las 11 vulnerabilidades que Oracle planea corregir.
Según Oracle, las siguientes versiones de Oracle Java SE son vulnerables: 8u511b33-perf, 17.0.21.0.3, 21.0.13.0.3, 25.0.5.0.3 y 27.0.1.0.3.
Dado que el código vulnerable es específico del hardware, Java4Shell también requiere un procesador x86-64 con soporte para AVX-512 VBMI. Las CPU ARM64 no se ven afectadas.
Tampoco se ven afectados: Java 17.0.5 y versiones anteriores, Java 11, Java 8 estándar y las JVM que no utilizan HotSpot, como OpenJ9 y las imágenes nativas de GraalVM.
La firma de seguridad Calif informó, a través de una publicación en X, que descubrió y notificó este fallo —al que denomina Java4Shell (CVE-2026-114938)— y señaló que la vulnerabilidad se había filtrado. Calif indicó que publicará los detalles técnicos el 17 de noviembre a las 13:00 (hora del Pacífico), una vez que Oracle haya lanzado el parche. Calif reparó un video con la explotación.
La empresa de seguridad watchTowr reconoció los informes en X, aunque advirtió que los detalles técnicos aún no han sido confirmados.
El registro CVE correspondiente a esta vulnerabilidad permanece reservado y sin una descripción pública. Ningún aviso oficial ha especificado el componente vulnerable, los requisitos exactos para su explotación, el rango de versiones afectadas ni la disponibilidad de una solución.
Oracle recomienda a sus usuarios que, tras la actualización de seguridad del 17 de noviembre, dejen de utilizar las versiones actuales de Java 8, 11, 17, 21, 25 y 27, y migren a las versiones de reemplazo correspondientes. Las notas de la versión de Java de la empresa contienen las directrices de actualización, mientras que ops.java enumera las siguientes compilaciones previstas:
Linea Java Actual Planeada Java 8 8u511 b33 8u513 Java 11 11.0.33.0.3 11.0.33.1 Java 17 17.0.21.0.3 17.0.21.1 Java 21 21.0.13.0.3 21.0.13.1 Java 25 25.0.5.0.3 25.0.5.1 Java 27 27.0.1.0.3 27.0.1.1 El aviso de seguridad de noviembre identifica los siguientes productos y versiones de Oracle afectados:
Oracle Java SE: 8u511, 8u511-perf, 11.0.33, 17.0.21, 21.0.13, 25.0.5 y 27.0.1. Oracle GraalVM para JDK: 17.0.21 y 21.0.13. Oracle GraalVM Enterprise Edition: 21.3.20.0.3. Oracle JavaFX: 21.0.13, 25.0.5 y 27.0.1. Oracle señala que las 11 vulnerabilidades de Java SE pueden explotarse a través de una red sin necesidad de credenciales. Esto no implica necesariamente que todas permitan la ejecución remota de código, ni que cualquier aplicación que utilice una versión afectada de Java pueda ser atacada directamente.
El aviso anticipado no identifica los componentes de Java vulnerables ni especifica qué podría lograr un atacante al explotar cada una de estas fallas. Oracle también advierte que la información podría cambiar antes de que se publique el boletín de seguridad completo.
Informe sobre una vulnerabilidad crítica de ejecución remota de código (RCE) en OpenJDK sigue sin verificarse
La vulnerabilidad reportada, identificada como CVE-2026-114938, plantea una preocupación adicional para las organizaciones que utilizan aplicaciones Java, especialmente aquellas expuestas a Internet.
No obstante, la información disponible públicamente no aclara si la falla afecta al entorno de ejecución (runtime) de Java, a una biblioteca específica o a una funcionalidad que deba estar expuesta por la aplicación para que la explotación tenga éxito. El aviso de noviembre de Oracle se refiere únicamente a los productos de la propia compañía y no especifica el estado de los parches en distribuciones de OpenJDK de terceros.
El OpenJDK Vulnerability Group, encargado de coordinar la divulgación de vulnerabilidades que afectan al código fuente de OpenJDK, no había publicado ningún boletín posterior al 24 de octubre en el momento de la revisión inicial.
Hasta que se disponga de detalles oficiales, las organizaciones no pueden determinar —basándose únicamente en el CVE reportado— si sus implementaciones de Java son vulnerables ni qué actualización específica resuelve el problema.
Java4Shell Java4Shell es una vulnerabilidad de corrupción de memoria en el decodificador Base64 de OpenJDK. OpenJDK es el entorno de ejecución de Java más popular.
Base64 es una forma muy común de representar datos binarios como texto. Se utiliza en protocolos de autenticación, para codificar la carga de archivos y para transmitir mensajes a través de la red. Para decodificar Base64 con mayor rapidez, OpenJDK emplea instrucciones especializadas de la arquitectura x86-64 que permiten procesar muchos bytes de forma simultánea.
Calif descubrió un error en dicho código optimizado a nivel de máquina que permite que una entrada mal formada sobrescriba posiciones de memoria adyacentes. Mediante una explotación cuidadosamente diseñada, esta corrupción puede exponer información sensible almacenada en la memoria —tal como ocurrió con Heartbleed— o incluso derivar en la ejecución remota de código.
El problema puede desencadenarse simplemente introduciendo 64 caracteres "A" seguidos de un único signo "=":
Las pruebas iniciales demostraron la ejecución remota de código en las siguientes aplicaciones Java, ampliamente implementadas y con sus configuraciones predeterminadas.
RCE antes de la autenticación: Keycloak Atlassian Jira Atlassian Confluence JFrog Artifactory Jenkins PingFederate RCE después de la autenticación: Apache Kafka Broker Apache Solr Elasticsearch Gerrit Netflix Spinnaker Otras aplicaciones vulnerables Amazon Corretto Eclipse Temurin Microsoft Build of OpenJDK Azul Zulu BellSoft Liberica SAP SapMachine Red Hat OpenJDK Oracle OpenJDK Oracle Java SE Oracle GraalVM for JDK Las listas no son exhaustivas. Asimismo, demostraron la ejecución remota de código (RCE) en aplicaciones de ejemplo desarrolladas sobre frameworks ampliamente utilizados, como Apache Struts y Spring Boot. Funcionalidades habituales, tales como la autenticación y la carga de archivos, pueden exponer el decodificador Base64 vulnerable, ampliando el impacto potencial mucho más allá de los productos que analizamos. Además, samczsun compartió un exploit que funciona en el lado del cliente: un programa en Java que establece una conexión TLS con un servidor malicioso puede verse comprometido, incluso si no expone ningún servicio propio.
¿Explotación? A fecha de 17 de noviembre, ningún proveedor, organismo gubernamental ni investigador ha informado sobre la explotación en entornos reales de la vulnerabilidad CVE-2026-114938, y no existe ningún exploit de prueba de concepto (PoC) funcional disponible públicamente. Esta CVE no figura en el catálogo de vulnerabilidades explotadas conocidas (KEV) de la CISA, lo cual es esperable dado que el registro aún se encuentra en estado reservado.
Se deben cumplir todas las condiciones siguientes:
Hardware específico: Solo afecta a procesadores x86-64 con soporte para instrucciones AVX-512 VBMI (Intel Ice Lake / Xeon 3ra Gen o superior, AMD Zen 4 / EPYC Genoa / Ryzen 7000 o superior). En el contexto de AWS, esto incluye familias como c6i, m6i, c7i, c7a y m7a. En sistemas Linux, las flags de la CPU deben incluir avx512f, avx512bw, avx512vbmi y bmi2.
Procesadores ARM64 y CPUs x86 más antiguos NO son vulnerables.
Versiones de Java: OpenJDK / Oracle JDK / Temurin / Corretto / GraalVM 17 (17.0.6 a 17.0.21), 21, 25 y 27.
No se ven afectados: Java 17.0.5 y versiones anteriores, Java 11, Java 8 estándar y las JVM que no utilizan HotSpot, como OpenJ9 y las imágenes nativas de GraalVM.
Compilación JIT (C2): El método debe haberse ejecutado suficientes veces (warm-up) para que HotSpot utilice el intrínseco compilado.
Datos en formato Base64 provenientes de fuentes no confiables que llegan a Base64.getDecoder() o Base64.getUrlDecoder(). Los encabezados de autenticación, los tokens, la carga de archivos y los mensajes de red son vectores habituales.
En Linux, se puede comprobar si la CPU es vulnerable mediante este comando:
grep -m1 '^flags' /proc/cpuinfo | tr ' ' '\n' | grep -E '^(avx512f|avx512bw|avx512vbmi|bmi2)$' Han comenzado a aparecer repositorios en GitHub que incluyen el identificador de esta CVE. El repositorio ashrafzaryouh/CVE-2026-114938, analizado por Cyber Kendra, contiene una nota de investigación y un script en Python que únicamente verifica las versiones de Java instaladas localmente; no incluye código de explotación ni realiza conexiones a la red.
Calif.io demostró que, dado que cualquier entrada Base64 no autenticada (como cabeceras Authorization: Basic, tokens JWT, SAML o CSRF) llega a java.util.Base64, es posible manipular el Heap para lograr RCE pre-autenticación en configuraciones por defecto de aplicaciones como Keycloak, Jira, Confluence, Jenkins, JFrog, Artifactory y PingFederate.
Upwind.io reprodujo el desbordamiento de 62 bytes en hardware real (instancias AWS c6i), pero matizó que no es un exploit "un-clic" universal como Log4Shell, por lo que conseguir RCE requiere técnicas complejas adaptadas a cada aplicación.
Por ahora, no existe un exploit universal: cada producto requiere su propia disposición de la memoria dinámica (heap) y su propia temporización. Algunas cadenas dependen de las condiciones de la red y de partes del cuerpo de la solicitud; por tanto, los proxies que almacenan solicitudes en búfer (request-buffering proxies) invalidan algunas de ellas, aunque no todas.
Los repositorios que simulan contener pruebas de concepto son un método habitual para propagar malware tras la divulgación de vulnerabilidades de gran repercusión; por ello, se recomienda revisar cualquier script antes de ejecutarlo.
¿Qué deben hacer los equipos de seguridad?
Aplicar parches. Actualizar Oracle JDK a sus versiones ".1" y los demás entornos de ejecución a las versiones corregidas proporcionadas por sus respectivos proveedores. Reiniciar los servicios y reconstruir las imágenes.
Mitigar aquello que no se pueda parchear esta misma noche. Configurar el parámetro -XX:-UseBASE64Intrinsics que funciona en cualquier arquitectura:
Interim — disable Base64 intrinsic (recommended, narrow impact)
java -XX:-UseBASE64Intrinsics MyApp
Interim — disable AVX-512 entirely (x86-64 only — do NOT use on ARM)
java -XX:UseAVX=2 MyApp
Fleet-wide via environment variable
export JAVA_TOOL_OPTIONS="-XX:-UseBASE64Intrinsics" Recrear los contenedores para que la configuración se aplique al proceso en ejecución. Priorizar la identidad y los procesos de CI/CD. Los sistemas como Keycloak, PingFederate, Jenkins, Artifactory, Jira y Confluence que se ejecuten en las CPU afectadas deben ser los primeros en actualizarse. Realizar un inventario de todas las JVM, no solo de los paquetes. Es fácil pasar por alto los entornos de ejecución integrados (bundled runtimes). No olvidar los clientes. Los programas Java que establecen conexiones TLS salientes también requieren el mismo parche.