Gobernanza, riesgo y ciberseguridad para organizaciones que no pueden permitirse fallar.
B&SiT (Business & Security Information Technology) es una consultora de ciberseguridad con sede en Buenos Aires. Hace más de una década que protegemos bancos, fintech, energéticas, industrias y organismos públicos con SOC gestionado, pentesting, adecuación a ISO 27001, BCRA y CNV, y planes de continuidad de negocio.
Los socios de B&SiT se formaron en la consultoría y auditoría de sistemas en una Big Four y participan en cada proyecto. El equipo tiene certificaciones CISSP, CISA, CISM, Lead Auditor ISO/IEC 27001 y SAP Security.
02
Normativa local, estándares internacionales
Conocemos lo que piden el BCRA (Comunicación "A" 7724), la CNV, la Ley 25.326 de Protección de Datos, ISO/IEC 27001:2022 y PCI-DSS, y traducimos cada requisito en controles concretos y evidencia para la auditoría.
03
De la estrategia a la operación
El mismo equipo diseña el gobierno de seguridad, prueba tus defensas con pentesting y monitorea tu infraestructura desde el SOC. No hay traspasos entre proveedores ni informes que nadie implementa.
+850
proyectos de ciberseguridad realizados
30
monitoreos activos de infraestructura tecnológica
+550
proyectos de gobierno de IT y seguridad informática
Organizaciones certificadas en la versión 2013 de la norma debían migrar a ISO/IEC 27001:2022, y otras buscaban certificar por primera vez por exigencia de clientes o reguladores.
El equipo de seguridad recibía más alertas de las que podía revisar y no tenía forma de distinguir los incidentes reales del ruido.
Organizaciones que confían en B&SiT
Banca, finanzas y seguros
Retail, consumo y alimentos
Industria, energía y automotriz
Tecnología, IT y telecomunicaciones
Sector público y educación
Tecnologías con las que trabajamos
Las soluciones que implementamos y operamos para nuestros clientes.
Equipo
Pablo Buccafusca
Socio · CISA, CISM
Licenciado en Análisis de Sistemas, con treinta años de experiencia en tecnología de la información y ciberseguridad. Tiene las certificaciones CISA (Certified Information Systems Auditor) y CISM (Certified Information Security Manager) de ISACA. Inició su carrera en la consultoría de sistemas de información en una Big Four, especializado en empresas de servicios.
Socio · CISSP, Lead Auditor ISO/IEC 27001, SAP Security, SonicWall Certified Trainer
Ingeniero en Sistemas de Información por la Universidad Tecnológica Nacional. Tiene las certificaciones CISSP, Lead Auditor ISO/IEC 27001, SAP Security y SonicWall Certified Trainer. Desarrolló su carrera en consultoría y auditoría de sistemas de información en una Big Four.
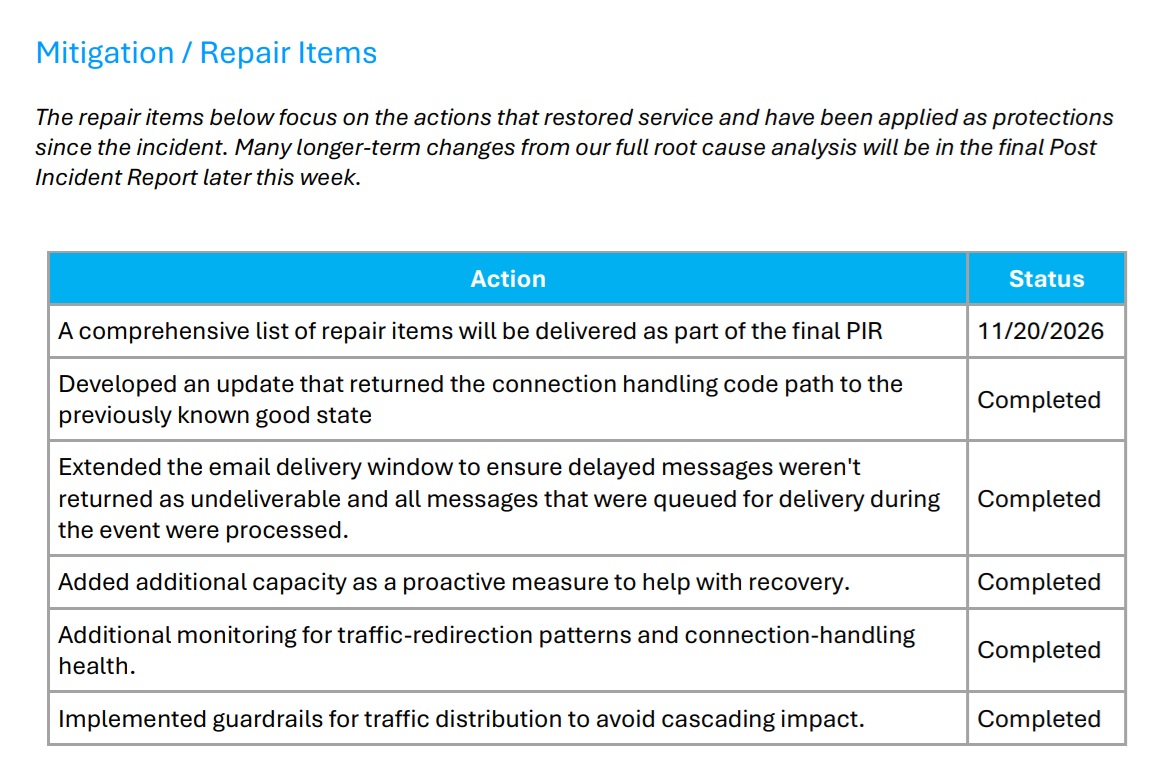
Microsoft afirma que un error de software introducido en julio provocó la interrupción de Microsoft 365 a nivel mundial la semana pasada, desencadenando un fallo en cascada que dejó inoperativos más del 80% de sus servidores de puerta de enlace (gateway) de red.
La interrupción, que duró casi 24 horas el 12 de noviembre, afectó a los servicios de Microsoft 365 en todo el mundo —incluidos Outlook, Exchange Online, Teams y Copilot—, impidiendo que los usuarios accedieran a su correo electrónico y provocando retrasos significativos en la entrega de mensajes.
En un informe preliminar posterior al incidente, compartido en el Centro de administración de Microsoft 365, la empresa señaló que la interrupción fue causada por tres factores: un error de software previamente no detectado, un aumento del tráfico tras un proceso de conmutación por error (failover) en Microsoft Teams y una capacidad reducida de los servidores.
El incidente comenzó a las 11:20 a. m. (hora del Este) del jueves 12 de noviembre y se prolongó hasta las 11:10 a. m. (hora del Este) del día siguiente, momento en el que Microsoft confirmó que los servicios se habían restablecido por completo.
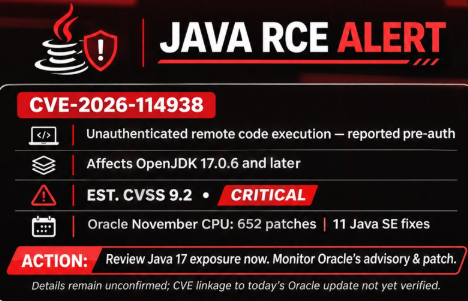
Oracle se prepara para publicar parches de seguridad para 11 vulnerabilidades en Java SE el martes 17 de noviembre de 2026. Todas ellas pueden ser explotadas de forma remota y sin necesidad de autenticación. Paralelamente, han surgido informes sobre una vulnerabilidad potencialmente crítica de ejecución remota de código (RCE) que afecta a OpenJDK.
Dos fallas críticas en el soporte HTTP/2 de NGINX permiten ejecutar código en el servidor sin autenticación. Ya hay versiones corregidas: a quién afecta y cómo protegerse.
Boletín
Recibí las novedades de ciberseguridad que importan
Alertas, cambios normativos del BCRA y la CNV e incidentes relevantes, con nuestro análisis. Te escribimos solo cuando publicamos una noticia nueva.
Preguntas frecuentes
¿Qué hace B&SiT?
B&SiT es una consultora de ciberseguridad y gobierno de TI de Buenos Aires. Ofrece SOC gestionado, pentesting y assessment de seguridad, adecuación a ISO 27001, BCRA y CNV, análisis de riesgo, planes de continuidad de negocio, investigación de fraudes informáticos y consultoría de gobierno de TI.
¿Con qué tipo de organizaciones trabajan?
Principalmente con organizaciones reguladas o con operaciones críticas: bancos, fintech, aseguradoras, agentes del mercado de capitales, energía, industria, retail, telecomunicaciones y sector público. Entre nuestros clientes están Banco Galicia, Itaú, Caja de Valores, Pan American Energy, Mercado Libre y Telecom.
¿Trabajan solo en Buenos Aires?
No. Tenemos oficina en la Ciudad de Buenos Aires y trabajamos con clientes de todo el país y de la región. La mayoría de los servicios, como el SOC, el pentesting externo y la consultoría normativa, se prestan de forma remota.
¿Cómo empiezo a trabajar con B&SiT?
Con una reunión de diagnóstico sin costo. Nos contás qué necesitás (cumplir una norma, probar tus defensas, monitorear tu infraestructura) y te enviamos una propuesta con alcance, plazos y entregables.
¿Por dónde empezamos a reducir tu riesgo?
Contanos en qué etapa está tu organización y te proponemos el siguiente paso. Atendemos desde Buenos Aires a clientes de todo el país.